




AITI Tech Limited เป็นหนึ่งในผู้ผลิตและซัพพลายเออร์ชั้นนำของไฟร์วอลล์ fortigate 60f ยุคถัดไป- ด้วยประสบการณ์กว่า 20 ปี เรายินดีต้อนรับคุณอย่างอบอุ่นที่จะซื้อไฟร์วอลล์ fortigate 60f รุ่นใหม่ราคาถูกจำนวนมาก-ในสต็อกจากโรงงานของเราที่นี่ ผลิตภัณฑ์ทั้งหมดของเรามีคุณภาพสูงและราคาต่ำ ติดต่อเราเพื่อขอรายการราคา
การวางตำแหน่งผลิตภัณฑ์
FortiGate 60F เป็นเกตเวย์รักษาความปลอดภัยประสิทธิภาพสูง-กระแสหลัก-ที่สร้างโดย Fortinet สำหรับสำนักงานใหญ่ขององค์กรขนาดกลาง- สาขาระดับภูมิภาค ขอบศูนย์ข้อมูลขนาดเล็กและขนาดกลาง- และสถานการณ์สำนักงานที่มีความหนาแน่นสูง- ขับเคลื่อนด้วยโปรเซสเซอร์ความปลอดภัย SPU รุ่นที่ 7- ที่เป็นเอกสิทธิ์ของ Fortinet และระบบปฏิบัติการ FortiOS แบบรวมศูนย์ โดยผสานรวม NGFW, Native SD-WAN, VPN, ความสามารถในการจัดการแบบมีสายและไร้สายแบบรวมไว้ในอุปกรณ์เดสก์ท็อป/แร็ค 1U{11}} ขนาดกะทัดรัด ด้วยการเร่งด้วยฮาร์ดแวร์ ทำให้ได้รับ-ความสามารถในการประมวลผลการรับส่งข้อมูลสูงและ-เวลาแฝงต่ำ ทำให้เป็นโซลูชันหลักที่คุ้มค่า-สำหรับการสร้าง "เครือข่ายที่ขับเคลื่อนด้วยความปลอดภัย" สำหรับไซต์ขนาดกลางและขนาดใหญ่


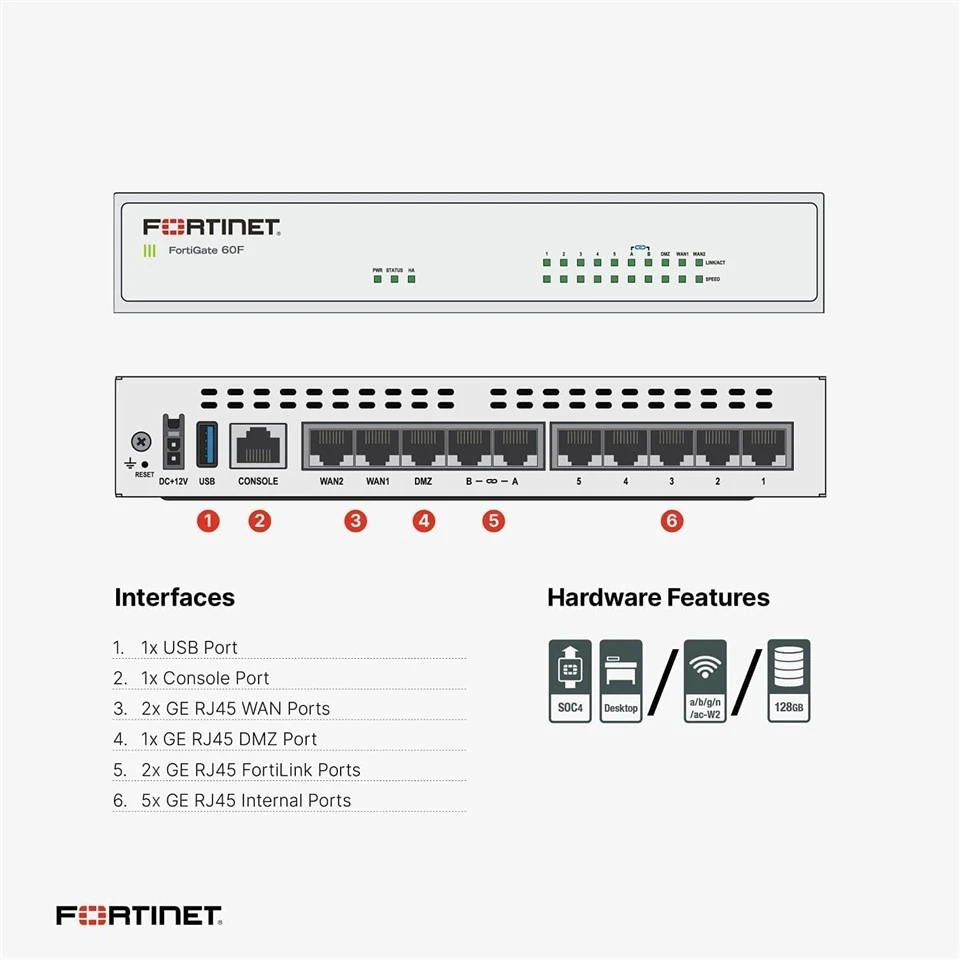
การกำหนดค่าพอร์ตฮาร์ดแวร์
พอร์ตอีเทอร์เน็ตกิกะบิต RJ45 x 10 พอร์ต ครอบคลุม-ข้อกำหนดการเข้าถึงแบบมีสายทั่วไปสำหรับสถานการณ์ทั้งหมด รวมถึงการเข้าถึงเครือข่ายภายใน การเชื่อมต่อโครงข่าย WAN การเชื่อมต่อเซิร์ฟเวอร์ DMZ และลิงก์สำรอง
พอร์ตไฟเบอร์ 10G/1G SFP+ จำนวน 2 พอร์ต รองรับโมดูลออปติคัล 10G SFP+ หรือ 1G SFP ใช้สำหรับการเชื่อมต่อโครงข่ายลิงก์หลักแบนด์วิธสูง- หรือการเชื่อมต่ออัปลิงก์ไปยังสวิตช์หลัก
1 x อินเทอร์เฟซการจัดการคอนโซล RJ45 สำหรับการดีบักพอร์ตอนุกรมภายใน การกำหนดค่าอุปกรณ์เริ่มต้น และการแก้ไขปัญหาข้อผิดพลาด
1 x อินเทอร์เฟซเฉพาะ RJ45 FortiLink ใช้เพื่อเชื่อมต่อสวิตช์ FortiSwitch โดยตรง บรรลุการจัดการแบบครบวงจรและการเชื่อมโยงนโยบายของอุปกรณ์แบบมีสายทั้งหมดผ่านเครือข่าย
อินเทอร์เฟซ USB 3.0 จำนวน 2 พอร์ต รองรับอุปกรณ์จัดเก็บข้อมูลภายนอกเพื่อขยายความจุบันทึก หรือเชื่อมต่อโมดูล 4G/5G เพื่อรับลิงก์สำรองข้อมูลแบบไร้สาย
เทคโนโลยีหลักที่นำไปใช้
- นำสถาปัตยกรรม SPU (หน่วยประมวลผลความปลอดภัย) ที่เป็นเอกสิทธิ์รุ่นที่ 7 ของ Fortinet มาใช้ พร้อมด้วยการเร่งความเร็วด้วยฮาร์ดแวร์จากทั้ง CP9 (ตัวประมวลผลเนื้อหา) และ NP7 (ตัวประมวลผลเครือข่าย) เพื่อลด-ภาระงาน CPU วัตถุประสงค์ทั่วไปอย่างมาก บรรลุ- อัตราการตรวจสอบเชิงลึกของการรับส่งข้อมูลที่เข้ารหัส SSL/TLS 1.3 โดยจะรักษา-ความหน่วงต่ำและ-การส่งต่อที่ไม่ติดขัด แม้ว่าจะเปิดใช้งานคุณลักษณะความปลอดภัยเต็มรูปแบบทั้งหมดพร้อมกันก็ตาม
- ตัวชี้วัดประสิทธิภาพมาตรฐานที่เผยแพร่อย่างเป็นทางการ: ทรูพุตไฟร์วอลล์เลเยอร์ 4 10 Gbps, ทรูพุต IPS 5 Gbps, ทรูพุต NGFW 2 Gbps, ทรูพุตการป้องกันภัยคุกคาม 1.5 Gbps, ทรูพุต IPsec VPN 9 Gbps, รองรับเซสชัน TCP พร้อมกัน 1,000,000 เซสชัน และเซสชัน TCP ใหม่ 150,000 เซสชันต่อวินาที
- ความสามารถ SD-WAN แบบเนทีฟที่ราบรื่นซึ่งผสานรวมคุณลักษณะความปลอดภัย NGFW ทั้งหมดเข้ากับเครือข่ายบริเวณกว้างโดยกำเนิด หากไม่มีใบอนุญาตแบบชำระเงินเพิ่มเติม จะสนับสนุนการเลือกเส้นทางอัจฉริยะสำหรับลิงก์สูงสุด 16 รายการ และการตรวจจับความสมบูรณ์ของลิงก์-แบบเรียลไทม์ โดยจะจัดกำหนดการการรับส่งข้อมูลธุรกิจหลักไปยังลิงก์ที่เหมาะสมที่สุดโดยอัตโนมัติ และบรรลุการสลับเส้นทางระดับมิลลิวินาที-
- การสนับสนุน-ซีรีส์เต็มรูปแบบสำหรับการกำหนดเส้นทางไดนามิกขั้นสูง รวมถึงฟังก์ชัน BGP และ OSPF, IPsec VPN และ SSL VPN พร้อมด้วยอุโมงค์ IPsec เกตเวย์-ถึง-เกตเวย์สูงสุด 200 ช่องทาง และช่องทางการเข้าถึงของผู้ใช้ SSL VPN 200 ช่องทาง ตรงตามข้อกำหนดการเชื่อมต่อโครงข่ายที่เข้ารหัสความเร็วสูง-ระหว่างสาขาในภูมิภาค
- ความสามารถในการจัดการ FortiSwitch -ในตัวที่สามารถควบคุมสวิตช์ FortiSwitch ได้สูงสุด 24 ตัวจากส่วนกลาง ความสามารถของคอนโทรลเลอร์ไร้สายในตัว-ที่สามารถจัดการจุดเข้าใช้งาน FortiAP ได้มากถึง 40 จุด (24 จุดรองรับโหมดทันเนล) ทำให้มีการทำงานและการบำรุงรักษาที่เป็นหนึ่งเดียว และการเชื่อมโยงนโยบายสำหรับอุปกรณ์แบบมีสายและไร้สายทั้งหมดทั่วทั้งเครือข่าย
- เข้ากันได้กับเครื่องมือการย้ายการกำหนดค่า FortiConverter ซึ่งสามารถนำเข้าการกำหนดค่าหลักจากไฟร์วอลล์ของบริษัทอื่นที่มีอยู่-ได้ด้วยคลิกเดียว ซึ่งช่วยลดระยะเวลารอบการใช้งานอุปกรณ์ใหม่ได้อย่างมาก เมื่อจับคู่กับกลไกการอัปเดตเฟิร์มแวร์ที่ซิงโครไนซ์ทั่วโลกของ Fortinet จะรับประกันการทำงานที่เสถียรของอุปกรณ์ในระยะยาว-
- ผสานรวมอย่างสมบูรณ์กับสถาปัตยกรรมความปลอดภัยแบบครบวงจรของ Fortinet Security Fabric เชื่อมต่อกับแพลตฟอร์มการจัดการแบบรวมศูนย์ FortiManager และ FortiAnalyzer ได้อย่างราบรื่น เพื่อให้เกิดการกระจายนโยบายแบบรวมศูนย์ พื้นที่จัดเก็บบันทึกแบบรวมศูนย์ และการแสดงภาพสถานการณ์ความปลอดภัยทั่วโลกสำหรับอุปกรณ์ทั้งหมดทั่วทั้งเครือข่าย ซึ่งสนับสนุนการจัดระเบียบและการตอบสนองด้านความปลอดภัยแบบอัตโนมัติ
- รองรับการใช้งานสแตนด์บาย-ความพร้อมใช้งานสูง- (โหมด A-P, A-A) ทำให้การซิงโครไนซ์สถานะและการปรับสมดุลการรับส่งข้อมูลระหว่างอุปกรณ์สองเครื่องผ่านพอร์ต HA เฉพาะ สามารถดำเนินการเฟลโอเวอร์ให้เสร็จสิ้นได้ภายในมิลลิวินาทีเมื่ออุปกรณ์ตัวเดียวล้มเหลว หลีกเลี่ยงการหยุดชะงักทางธุรกิจที่เกิดจากความล้มเหลวเพียงจุดเดียว และตรงตาม-ข้อกำหนดการดำเนินงานด้านความน่าเชื่อถือในระดับสูงของไซต์หลัก
คุณสมบัติความปลอดภัยหลัก
- ระบบป้องกันการบุกรุก (IPS) -}ประสิทธิภาพสูง{1}}ในตัวที่สามารถระบุและบล็อกการโจมตีที่มีช่องโหว่ เวิร์ม การโจมตี DDoS และพฤติกรรมการบุกรุกเครือข่ายที่รู้จักมากกว่า 8,000 รายการในแบบเรียลไทม์ ครอบคลุมภัยคุกคามแบบเต็ม-มิติทั้งในระดับเครือข่ายและแอปพลิเคชัน โดยมีปริมาณงานของ IPS สูงถึง 5 Gbps
- ผสานรวมกับบริการข่าวกรองภัยคุกคามที่ขับเคลื่อนด้วย AI ระดับโลกของ FortiGuard - โดยใช้ประโยชน์จากกลไกการเรียนรู้ของเครื่องจักรเพื่อซิงโครไนซ์ฐานข้อมูลไวรัสที่อัปเดตตามเวลาจริงและไลบรารีลายเซ็นภัยคุกคามโดยอัตโนมัติ ให้-การป้องกันแบบเรียลไทม์จากแรนซัมแวร์ ช่องโหว่ - วันและตัวแปรของมัลแวร์ พร้อมปริมาณงานการป้องกันภัยคุกคามสูงถึง 1.5 Gbps
- รองรับการตรวจสอบแพ็คเก็ตเชิงลึกแบบสองทิศทาง ทำการสแกนเนื้อหาแบบเต็ม-มิติบนการรับส่งข้อมูลที่เข้ารหัสทุกเวอร์ชัน รวมถึง TLS 1.3 ระบุและบล็อกกิจกรรมที่เป็นอันตรายที่ซ่อนอยู่ในการรับส่งข้อมูลที่เข้ารหัส HTTPS ด้วยปริมาณงานการตรวจสอบเชิงลึก SSL สูงถึง 2 Gbps
- โปรแกรมป้องกันไวรัสประสิทธิภาพสูง-โปรโตคอล-ในตัวเต็มซึ่งครอบคลุมการกรองไวรัสสำหรับโปรโตคอลกระแสหลัก รวมถึง HTTP, FTP, SMTP, POP3, IMAP และ SMB ช่วยป้องกันไวรัสไม่ให้แพร่กระจายไปทั่วอินทราเน็ตอย่างมีประสิทธิภาพผ่านเส้นทางต่างๆ เช่น การดาวน์โหลดเว็บ การส่งอีเมล และการแบ่งปันไฟล์ภายใน
- ผสานรวมกับฟังก์ชันการกรองเว็บ การควบคุมแอปพลิเคชัน และการกรอง DNS โดยมีทรูพุตการควบคุมแอปพลิเคชันสูงสุด 6 Gbps สามารถควบคุมพฤติกรรมการเข้าถึงเว็บของพนักงานและการอนุญาตการใช้งานสำหรับแอปพลิเคชันมากกว่า 10,000 รายการได้อย่างแม่นยำ หลีกเลี่ยงความเสี่ยงด้านความปลอดภัยที่เกิดจากเว็บไซต์ฟิชชิ่งและแอปพลิเคชันที่ไม่ใช่-ที่ทำงานจากแหล่งที่มา
- รองรับความสามารถ Zero Trust Network Access (ZTNA) แบบเนทีฟ กำหนดสิทธิ์ขั้นต่ำแบบไดนามิกตามข้อมูลระบุตัวตนของผู้ใช้ สถานะอุปกรณ์ และสถานการณ์การเข้าถึง ทำให้เข้าถึงข้อมูลประจำตัว{0}}ได้อย่างปลอดภัยโดยไม่ต้องเปิดเผยทรัพยากรอินทราเน็ตหลักสู่อินเทอร์เน็ตสาธารณะ
- รองรับการแบ่งโดเมนเสมือนด้วยโดเมนความปลอดภัยเสมือนอิสระสูงสุด 25 โดเมน ทำให้มีการแยกเครือข่ายแบบลอจิคัลระหว่างแผนกธุรกิจต่างๆ และผู้เช่าที่แตกต่างกัน ตรงตามข้อกำหนดด้านความปลอดภัยที่แตกต่างกันของการป้องกันหลาย-พาร์ติชันบริการและการดำเนินการ-ของผู้เช่าหลายราย
- มาพร้อมกับ-ตัวช่วยรักษาความปลอดภัย AI เจนเนอเรชั่นในตัวที่สามารถทำการวิเคราะห์บันทึกความปลอดภัย การพิจารณาเหตุการณ์ภัยคุกคาม และการสร้างนโยบายการตอบสนองได้โดยอัตโนมัติ ซึ่งช่วยลดเกณฑ์การดำเนินการด้านความปลอดภัยสำหรับไซต์ขนาดกลาง-ได้อย่างมาก และปรับปรุงประสิทธิภาพการตอบสนองภัยคุกคาม
- รองรับ FortiToken การตรวจสอบสิทธิ์แบบสอง-ด้วยโทเค็นที่ผูกไว้สูงสุด 1,000 รายการ ให้การยืนยันตัวตนที่รัดกุมสำหรับการเข้าถึง VPN การเข้าสู่ระบบของผู้ดูแลระบบ และการเข้าถึงระบบหลัก เพื่อป้องกันการเข้าถึงโดยไม่ได้รับอนุญาตที่เกิดจากการรั่วไหลของบัญชี
- ความสามารถในการตรวจจับแซนด์บ็อกซ์ภัยคุกคามขั้นสูง-ในตัว ซึ่งสามารถทำการวิเคราะห์พฤติกรรมแบบไดนามิกในไฟล์ที่น่าสงสัยที่ไม่รู้จัก ระบุโปรแกรมที่เป็นอันตรายศูนย์-วันที่ไม่สามารถครอบคลุมโดยไลบรารีลายเซ็นแบบดั้งเดิม และสร้าง-ระบบป้องกันความปลอดภัยแบบวงปิดของการตอบสนอง "การป้องกัน - การตรวจจับ -"
ป้ายกำกับยอดนิยม: เสริมสร้างไฟร์วอลล์รุ่นถัดไป- 60f, เสริมสร้างซัพพลายเออร์ไฟร์วอลล์รุ่นถัดไป 60f-, ไฟร์วอลล์รักษาความปลอดภัยขั้นสูง


